
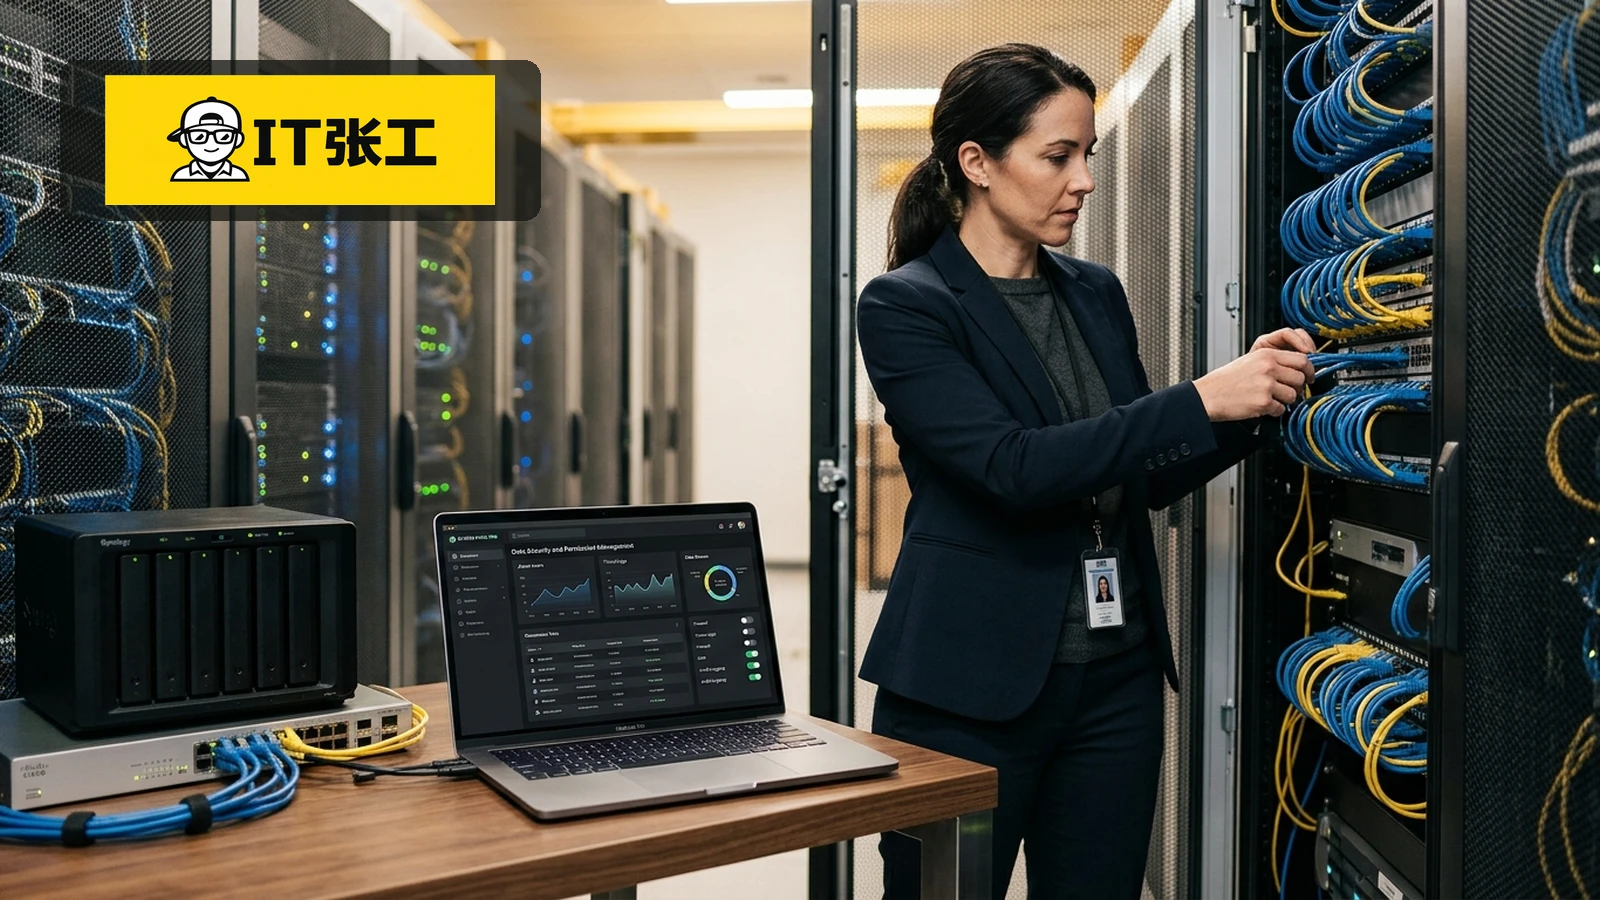
速览重点
- 直击中小企业文件协同三大雷区:Windows共享全员最高权限导致误删频发、微信群传文件导致历史版本断裂丢失、离职员工可随意拷贝核心资料缺乏防护。
- 告别公网网盘与微信搬砖,搭建内网私有云:利用企业级NAS搭建内网百兆/千兆本地私有云,大文件秒级内网传输,数据物理掌控在企业自己手里。
- 按部门与岗位角色实施精细化权限隔离:财务部、人事行政、销售部、研发技术部各自设立独立权限池,严密限制“只读、编辑、禁止删除、禁止导出”。
- 勒索病毒与误操作克星:分钟级快照与3-2-1异地灾备:开启Btrfs秒级只读快照防篡改,配合多盘RAID容错与异地冷备,哪怕遭遇误删或黑客勒索,10分钟即可秒级回滚。
- 标准化敏捷交付五步法:全员办公数据现状调研与分类定级、网络拓扑与NAS硬件高可用部署、权限矩阵梳理与组织架构映射、自动快照与安全穿透调试、全员操作培训与离职交接SOP建立。
一、 中小企业日常文件管理的“三大隐患与惨痛教训”
在 IT张工承接的企业 IT 运维与网络技术服务中,企业主或行政财务负责人往往在遭遇重大损失后才痛定思痛:
隐患一:全员最高权限大锅饭,核心文件一键误删。很多公司图省事,在办公室随便找一台开着机的老电脑建个共享文件夹,权限直接勾选“Everyone 允许修改”。新入职员工或实习生在整理桌面时,不小心把整个“2026年重点客户跟进表”或者“工程招投标图纸库”误拖进回收站甚至彻底 Shift+Delete 删除。因为没有版本控制和权限隔离,全公司几周乃至几个月的心血瞬间清空,老板欲哭无泪。
隐患二:微信群、个人网盘满天飞,企业数字资产严重流失。团队沟通习惯把几十兆的 PPT、设计源文件在微信群里传来传去。微信默认几天后就提示“文件已过期或已被清理”;员工各自在本地电脑桌面另存为“最终版_v1_修改_不改了_打死不改”,导致不同部门拿到的技术图纸版本完全对不上。一旦员工电脑硬盘损坏、遭病毒勒索或电脑丢失,宝贵的企业历史资产便化为乌有。
隐患三:员工离职无门槛带走资料,同行竞争防不胜防。很多公司缺乏内网权限审计与访问控制。销售离职前,花十分钟插个 U 盘就能把积累数年的全部客户通讯录、历史报价单、供应商底价表格一股脑打包带走;设计或技术研发人员离职,连同公司未申请专利的源文件和项目代码直接复制去竞品公司入职。公司往往直到老客户被撬走,才发现商业机密早已泄漏。
二、 搭建内网 NAS 私有云:为什么是中小企业的最优解?
面对上述顽疾,市面上的公网云盘(如百度网盘、各类公有云协同平台)虽然方便,但对企业而言存在三大硬伤:其一,年费高昂,多账号购买成本数千上万元;其二,公网上传下载受限于运营商带宽,几百兆的大文件传输缓慢;其三,核心财务和技术数据上传到第三方公有云服务器,存在数据所有权与合规泄密疑虑。
按 IT张工的实战标准,“企业级本地 NAS(Network Attached Storage,网络附属存储)私有云” 是年营收数百万至数亿元中小企业的黄金平衡点:
第一,极速内网千兆/万兆传输。NAS 设备直接接入企业局域网核心交换机,员工电脑访问如同访问本地 C 盘、D 盘。几个 G 的高清设计源文件或工程大模型,内网拷贝几秒钟即可完成,极大提升协同效率。
第二,硬件一次性采购,数据自主可控。文件物理存放在公司办公室或机房的专用硬盘内,不用每年向云盘厂商缴纳昂贵的人头年费,数据完全归企业所有。
第三,开箱即用的专业权限体系。成熟的商业 NAS 系统内置了细致到单个文件夹甚至单个文件的访问控制列表(ACL),支持多维度精细化权限配置。
三、 部门分级权限设计实战:如何做到“该看的看、不该看的不看、能看不准删”?
一套合格的企业内网存储系统,绝不能是混乱的杂物间,而必须依据企业组织架构建立严密的“权限防火墙”:
首先,顶层划分四大共享大类:
- 公司公共共享池(Public):存放行政制度、员工手册、公司宣传画册、公共模板表格。全员拥有“只读”权限,仅行政负责人拥有“编辑与上传”权限,杜绝任何人误修改。
- 部门私域隔离池(Department):按财务部、人事部、销售部、研发部、项目部独立分设根目录。财务目录仅限财务总监与会计出纳可见,其他部门员工在网络邻居上甚至连该目录的名称都“不可见(隐藏空白)”。
- 跨部门项目协作池(Projects):针对当前正在推进的重点招投标或联合攻坚项目,仅针对项目组成员开放读写权限,项目结项后由管理员一键转为“归档只读”。
- 员工个人加密私有盘(Homes):每位员工分配独立的个人云盘空间,存放个人日常草稿与工作日志,即使是直属领导也无法私自查看个人空间,兼顾工作协同与隐私合规。
其次,核心权限策略必须严格落地“防删阻断”: 在关键的业务归档库中,给普通员工配置“可读取、可创建新文件、可追加修改内容”,但坚决禁止“删除文件”与“重命名目录”权限。员工即便在自己电脑上不小心按了 Delete 键,系统也会即时弹出“权限不足”警告,彻底消除手滑误删隐患。
四、 防勒索病毒与灾备保障:快照技术与 3-2-1 原则
有了权限隔离,还必须构筑防灾底线。现代黑客勒索病毒常常通过钓鱼邮件一键加密整套内网共享文件夹,勒索数万美元赎金。
IT张工团队在落地实施中,标配两道刚性保险:
第一道保险:Btrfs 文件系统秒级快照。 在 NAS 底层开启 Btrfs 高级文件系统,配置每隔 1 小时自动生成一次系统底层快照。快照属于只读镜像,哪怕电脑被勒索病毒全部加密锁死,或者数据被恶意清空,管理员只需进入 NAS 后台,在快照日历上选择“10分钟前的快照”,点击回滚,所有文件瞬间完好如初。整个恢复过程不超 10 分钟,彻底废掉勒索软件的武功。
第二道保险:践行“3-2-1 异地备份原则”。
- 3 份数据副本:一份工作源数据,两份备份;
- 2 种不同介质:一份在 NAS 的 RAID1/RAID5 容错磁盘阵列上,一份在独立的移动冷备份硬盘上;
- 1 份异地存放:每日凌晨将增量核心资料加密同步到云端冷存储或企业主的家庭 NAS 上。即使办公室遭遇突发断电、火灾或设备被盗,核心数字命脉依然高枕无忧。
五、 中小企业离职交接与防泄密自查五步实施清单
第一步:梳理在职组织架构与数据资产图谱。盘点公司现有各项业务文件分布在哪些电脑上,明确核心敏感资产目录(客户库、财务账套、源代码、采购底价),划分机密等级与知悉范围。
第二步:企业级 NAS 硬件选型与局域网网络调优。根据公司人数(20~50人选型4盘位企业级NAS,50人以上选型8盘位机架式),配置企业级 NAS 专用机械硬盘(严禁使用民用叠瓦盘),并在局域网核心交换机上划分专属 VLAN,配置千兆全双工内网。
第三步:搭建账户权限矩阵与部门目录。在 NAS 中批量导入员工姓名与工号,建立对应部门用户组,按“最小权限原则”赋予访问权限,严格开启防误删保护机制。
第四步:配置自动快照、操作审计日志与安全外网穿透。设置每日整点快照保留周期,开启所有用户的文件下载、删除与导出日志记录;对经常出差的高管与销售,配置基于 TLS 加密的安全 VPN 或专属安全穿透,严禁在公网随意暴露未经保护的敏感端口。
第五步:固化员工离职 IT 交接标准化 SOP。制定明确的离职制度:离职审批生效当天,IT管理员在后台一键“冻结用户账户”(而非直接删除),由直属部门主管登录其账号完成工作文件无缝移交;确认交接无误后归档账号,收回涉密电脑并格式化重装系统,彻底杜绝历史残留数据被非法带出。
常见问答 FAQ
公司员工经常需要出差或在家里办公,内网 NAS 支持远程访问吗?安全吗?
答:完全支持而且高度安全。商业 NAS 均自带官方专属安全连接通道(如 QuickConnect 或 DDNS+SSL 加密证书),员工在出差酒店或家里打开浏览器或手机 App,输入专属账号密码并完成二次验证(动态手机验证码),即可像在公司一样查阅被授权的文件。所有传输数据全量经过 TLS 高强度加密,防止公共 Wi-Fi 窃听与中间人攻击。
如果 NAS 本身的硬盘坏了一块,里面的资料会不会全部丢失?
答:绝对不会。我们在部署时均强制配置 RAID 磁盘冗余阵列(如 RAID 1 或 RAID 5)。在多盘阵列下,哪怕其中一块硬盘突发硬件物理损坏报废,NAS 设备只会发出蜂鸣告警,其他硬盘依然正常读写提供服务,文件完全不丢失。管理员只需网购一块同规格新硬盘插进去,系统就会自动完成数据静默热重建。
员工用个人手机或微信登录 NAS,会不会把公司内部重要文件私自下载保存?
答:可以从技术上严格限制。NAS 管理后台支持精细化的“终端管控策略”,可以设置为仅允许公司绑定的特定办公电脑 IP 访问,或者设置网页端仅允许“在线预览(阅读 PDF/Word/图片)”,禁止“点击下载到本地”,从终端设备层有效遏制核心资料私自流出。
IT张工 · 专注中小企业数字化落地与核心数据资产安全
企业NAS私有云部署、内网权限隔离、自动容灾备份、办公网络工程与IT综合支持。
官方网址:itzhang.cn